
Cyber Intelligence Workstation
Un ambiente nel quale discipline differenti convergono intorno all'analista e al suo metodo.
Geck.O.S. supera il modello delle distribuzioni specialistiche intese come raccolte di software. Cyber Intelligence, Cybersecurity, Digital Forensics, Incident Response, Purple Team, OSINT, SIGINT, Blockchain Intelligence e Intelligenza Artificiale vi sono trattate non come discipline isolate, ma come prospettive diverse sul medesimo spazio informativo.
Un medesimo evento produce infatti, contemporaneamente, evidenze informatiche, indicatori di compromissione, informazioni da fonti aperte, dati geografici e radioelettrici, transazioni economiche e informazioni di interesse giuridico. All'analista non basta individuare il dato: occorre comprenderne l'origine, valutarne l'affidabilità, verificarne l'integrità e collocarlo in un contesto.
Dal dato alla decisione
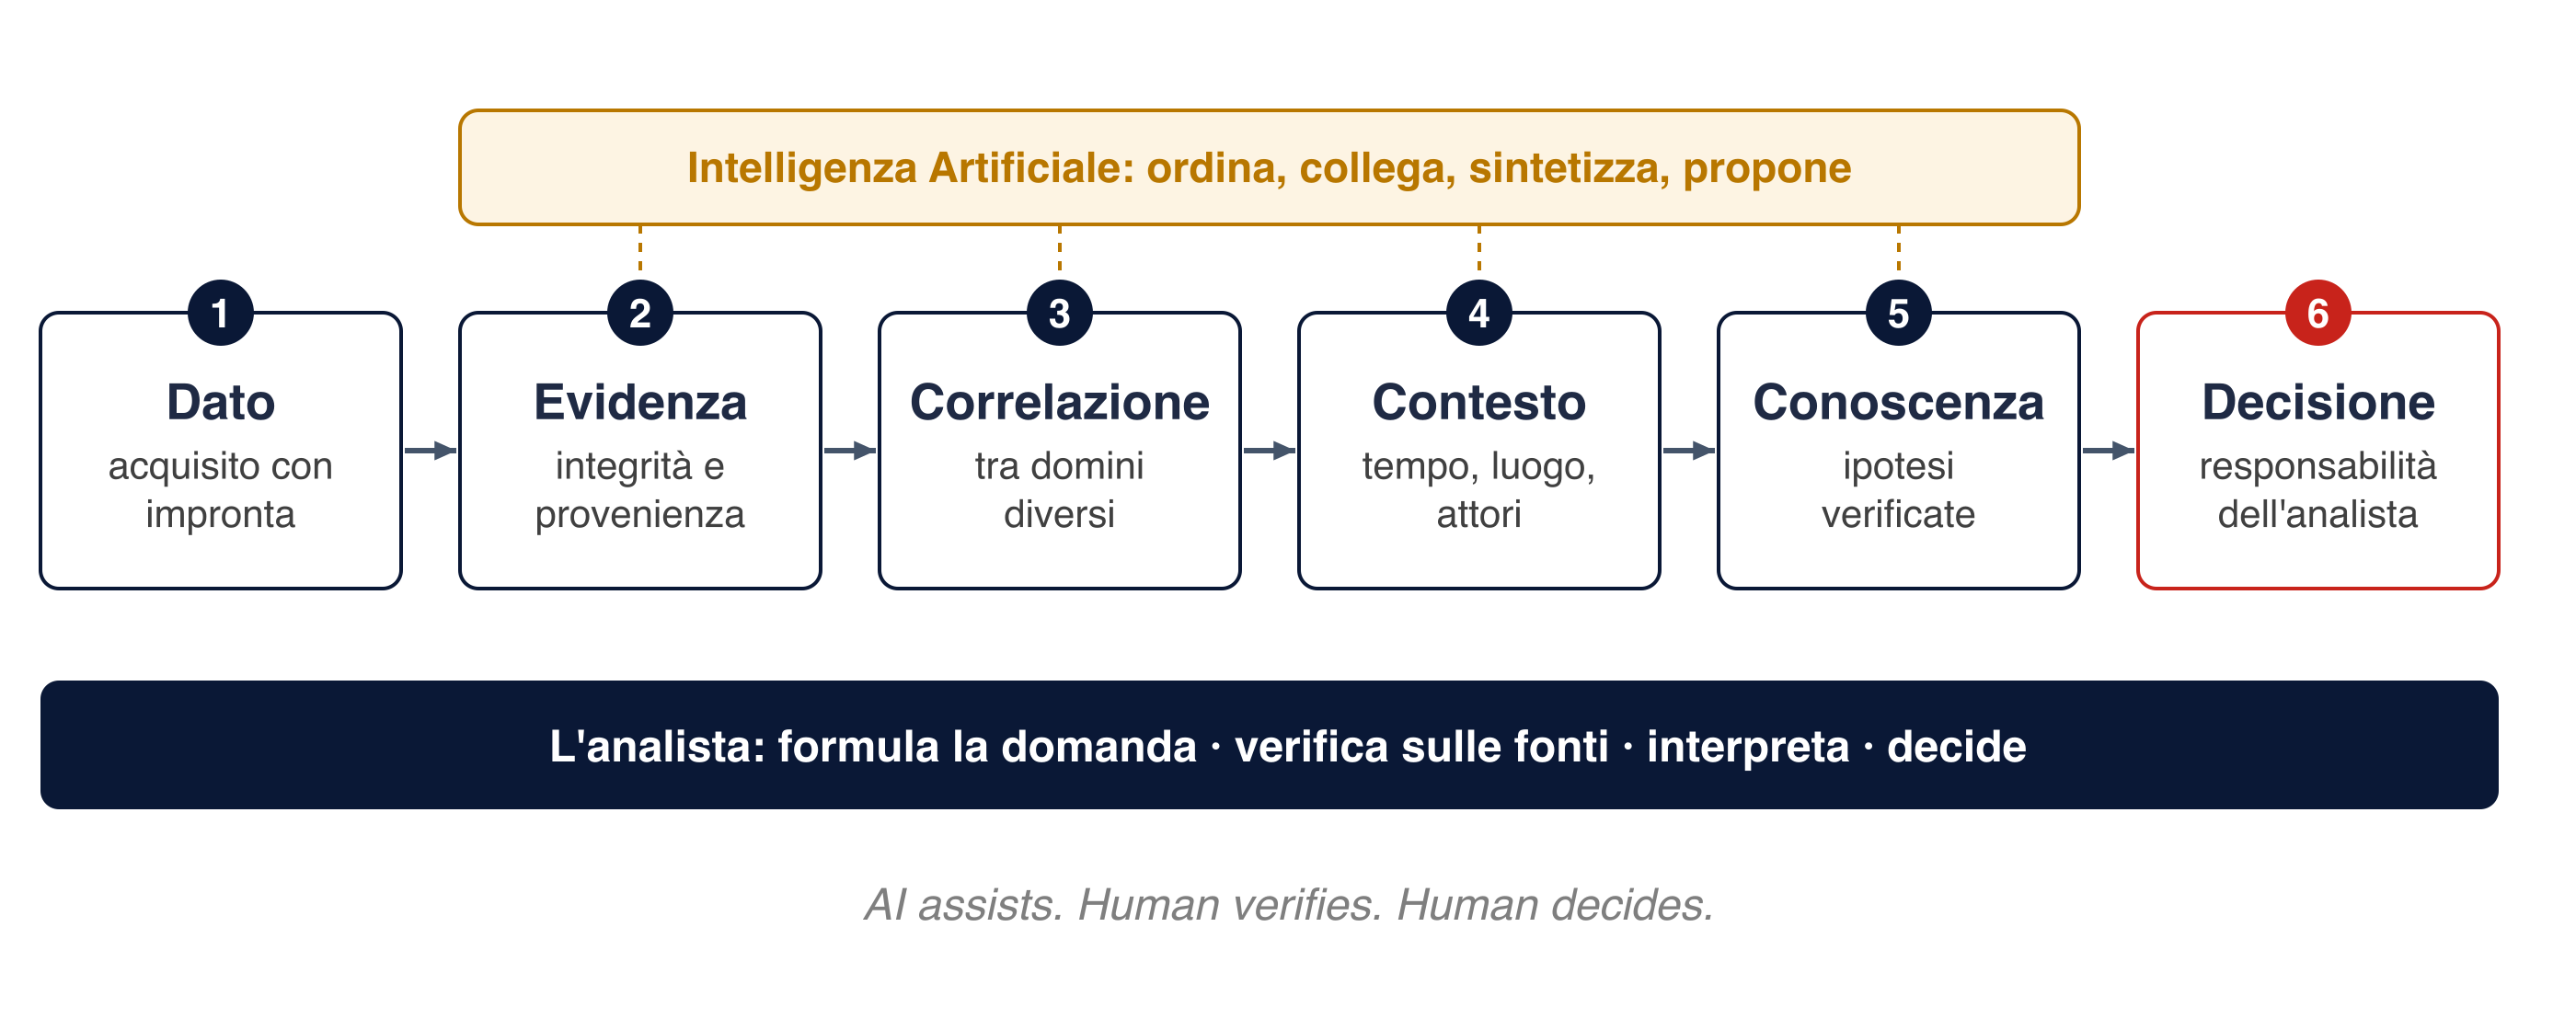
Il processo analitico attorno al quale la Workstation è progettata.
Un'architettura AI-native
L'Intelligenza Artificiale è una componente nativa dell'architettura, non un livello aggiunto agli strumenti tradizionali. Il suo compito è sostenere l'analista nell'esame di grandi quantità di informazioni, nella consultazione di corpus documentali e nella trasformazione di dati tecnici eterogenei in informazioni comprensibili e verificabili.
Il paradigma Purple Team
Il Purple Team non è inteso come semplice somma di Red Team e Blue Team, ma come modello metodologico orientato al miglioramento continuo: le attività offensive mostrano tecniche e superfici d'attacco, quelle difensive verificano la capacità di riconoscerle e contenerle, la Threat Intelligence fornisce il contesto, la Digital Forensics ricostruisce e documenta gli effetti.
ATTACK → OBSERVE → CORRELATE → UNDERSTAND → DEFEND → IMPROVE
Forensic-first
Un'informazione acquista valore investigativo non soltanto per ciò che rivela, ma per la possibilità di dimostrarne origine, integrità e processo di acquisizione. Per questo la preservazione dell'evidenza e la tracciabilità dell'attività analitica sono principi progettuali, secondo l'impostazione della norma ISO/IEC 27037.
- Avvio in modalità forense, con protezione da scrittura via software e controllo del montaggio automatico dei supporti.
- Impronte crittografiche e marche temporali a documentazione di ogni acquisizione.
- Registrazione delle attività, perché il processo analitico sia riproducibile da un terzo.
L'ecosistema
Ricerca, formazione, operatività
Geck.O.S. è anche l'ambiente di formazione del Cyber Analyst di LAB4INT: teoria, laboratorio e applicazione condividono la stessa infrastruttura. Gli strumenti cambiano, le vulnerabilità vengono corrette, le fonti scompaiono e i modelli diventano obsoleti; resta la capacità di osservare, acquisire, verificare, correlare, contestualizzare e documentare.
Geck.O.S. · Cyber Intelligence Workstation AI-native · Forensic-first. Purple Team oriented. AI-assisted. Human-controlled.