
Geck.O.S. Server In sperimentazione
Il dato risiede presso l'organizzazione; il calcolo transita.
I modelli linguistici hanno reso praticabile un modo nuovo di lavorare sugli atti: interrogare in linguaggio naturale un fascicolo di migliaia di pagine e ottenere risposte che rinviano all'atto e alla pagina da cui provengono. Questi modelli richiedono però acceleratori di calcolo che raramente sono disponibili presso un ufficio o uno studio, mentre affidare a un servizio esterno sia l'archivio sia l'elaborazione contrasta con la natura del materiale trattato.
Geck.O.S. Server separa ciò che deve restare presso l'organizzazione, cioè gli atti, il loro testo, gli indici e la corrispondenza tra persone e segnaposto, da ciò che può essere eseguito altrove senza trasferire identità: la generazione delle risposte su testo pseudonimizzato.
L'architettura
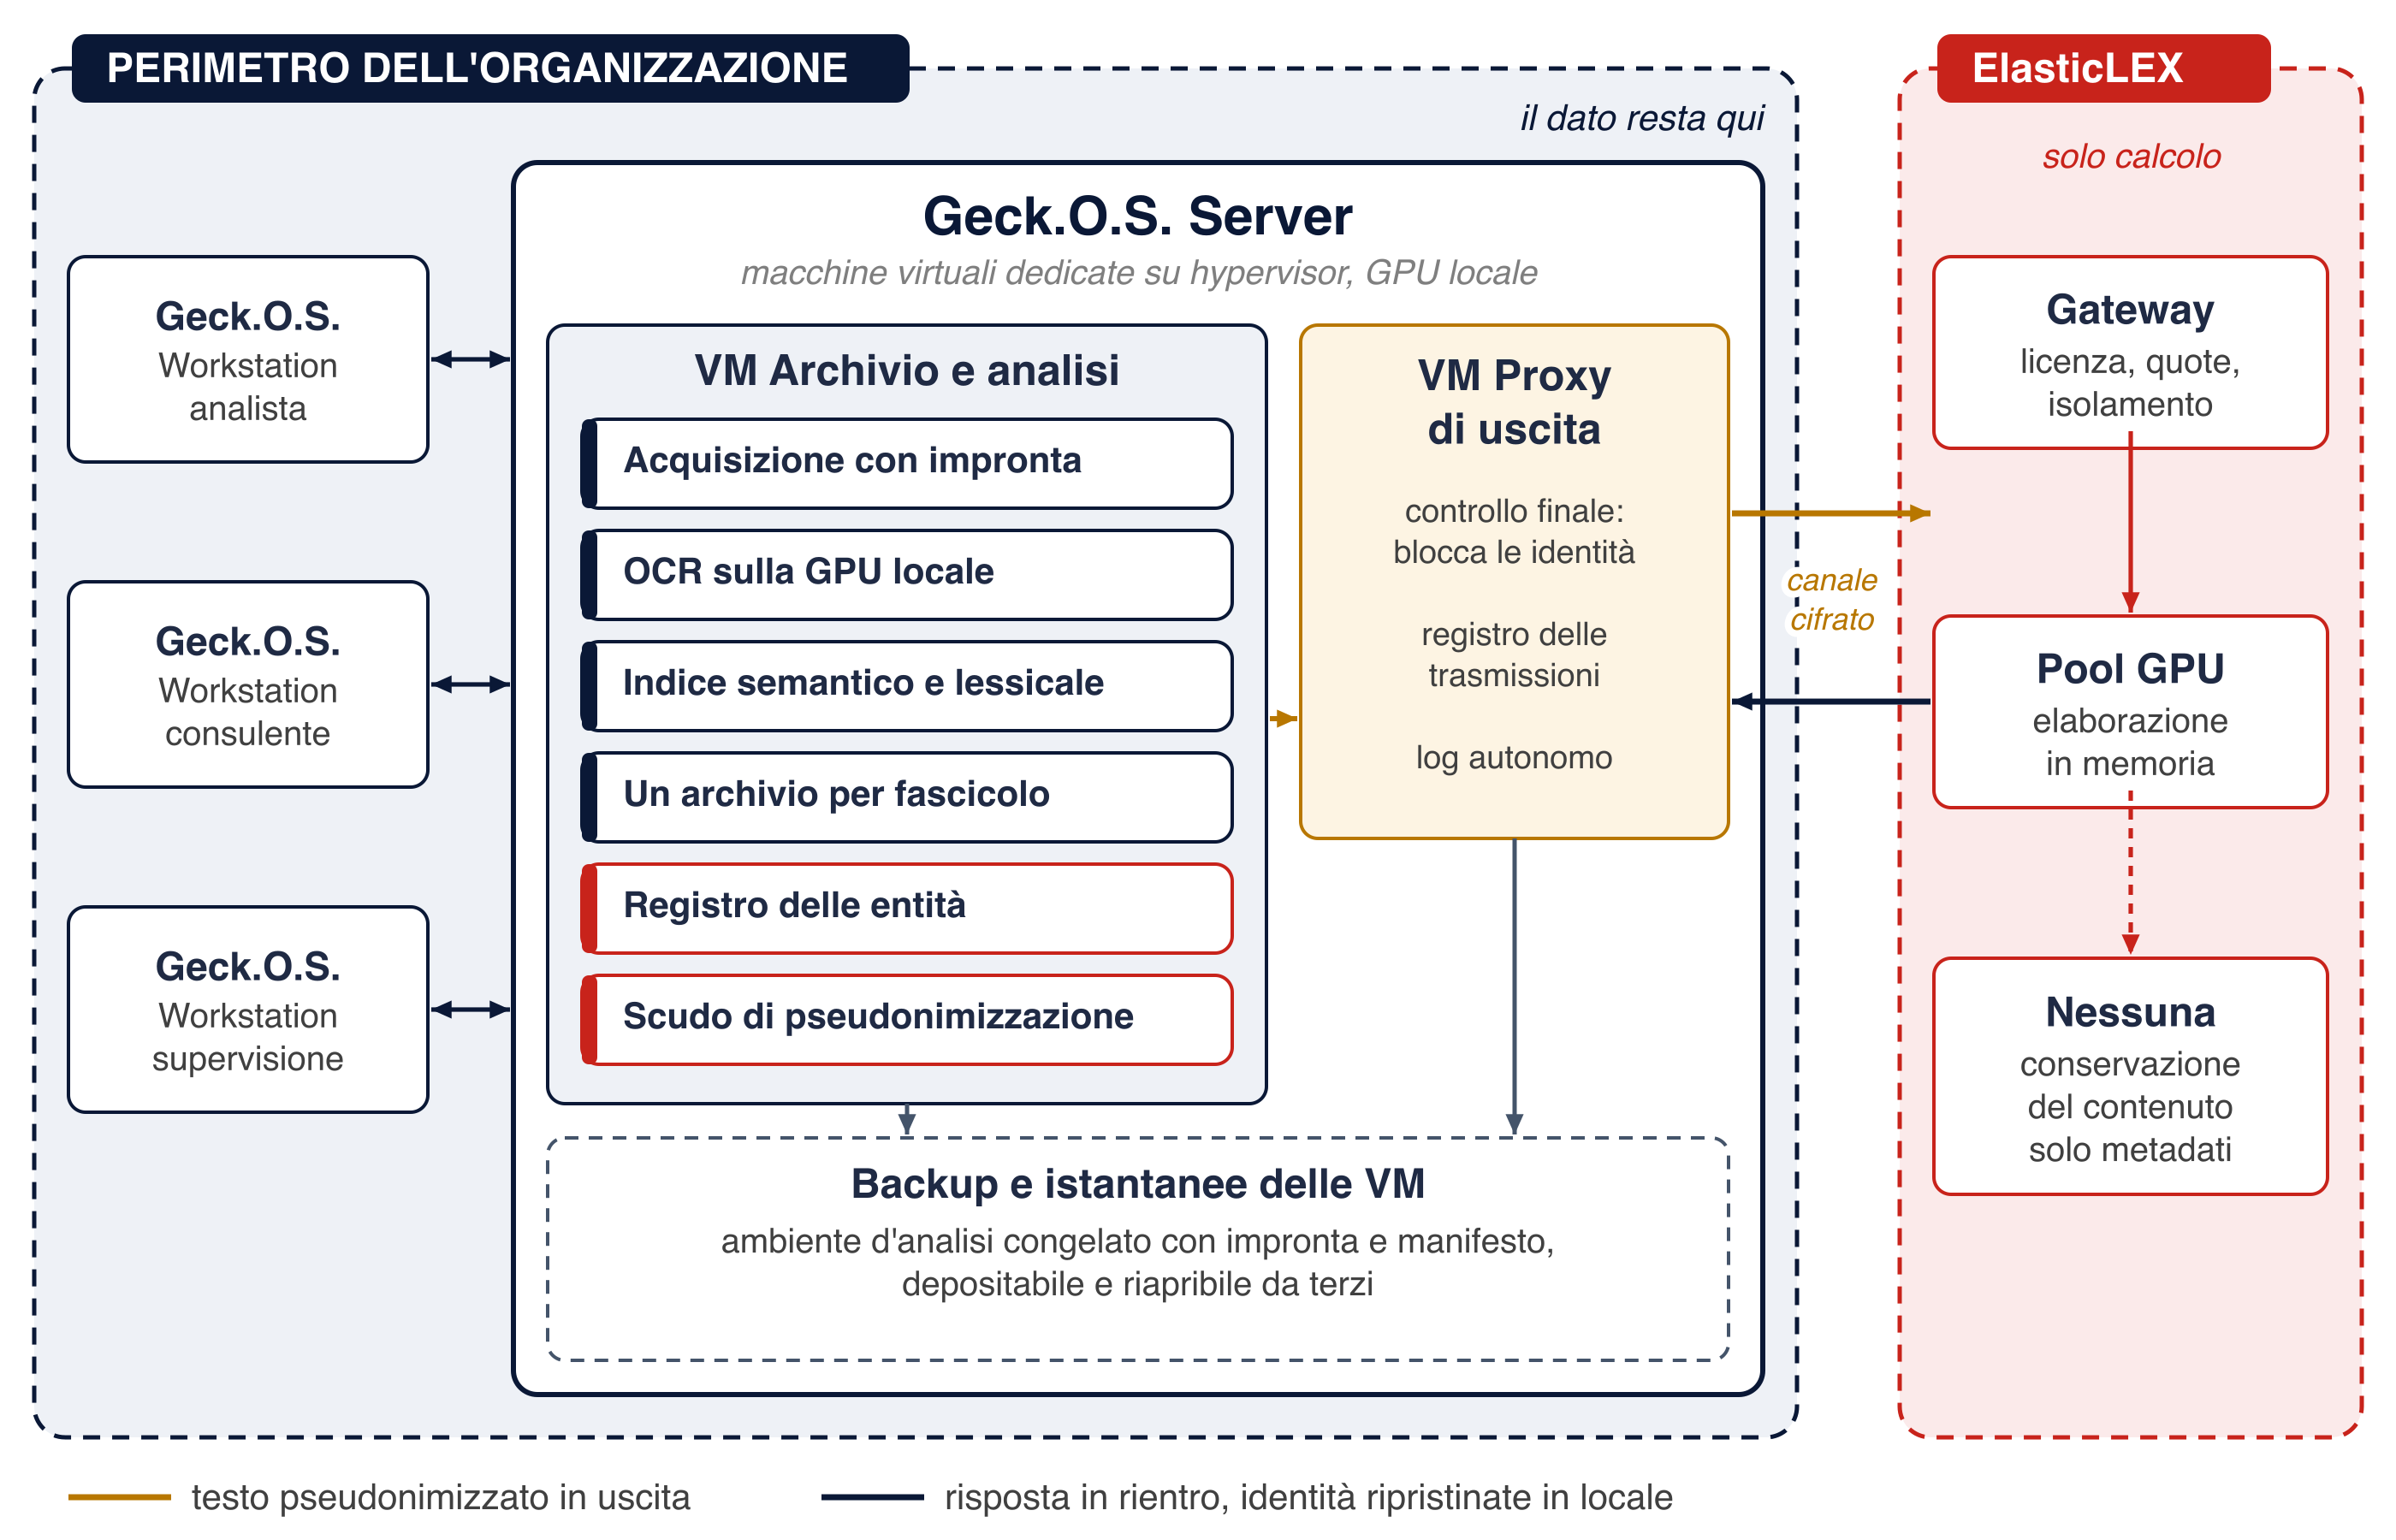
Le workstation consultano il server; verso il calcolo esterno esce soltanto testo pseudonimizzato, attraverso il proxy.
Barriere, blocchi e scudi
La protezione delle identità non è affidata a un unico meccanismo, ma a una sequenza di barriere indipendenti, ciascuna in grado di intercettare ciò che la precedente ha lasciato passare. È il principio della difesa in profondità applicato al dato.
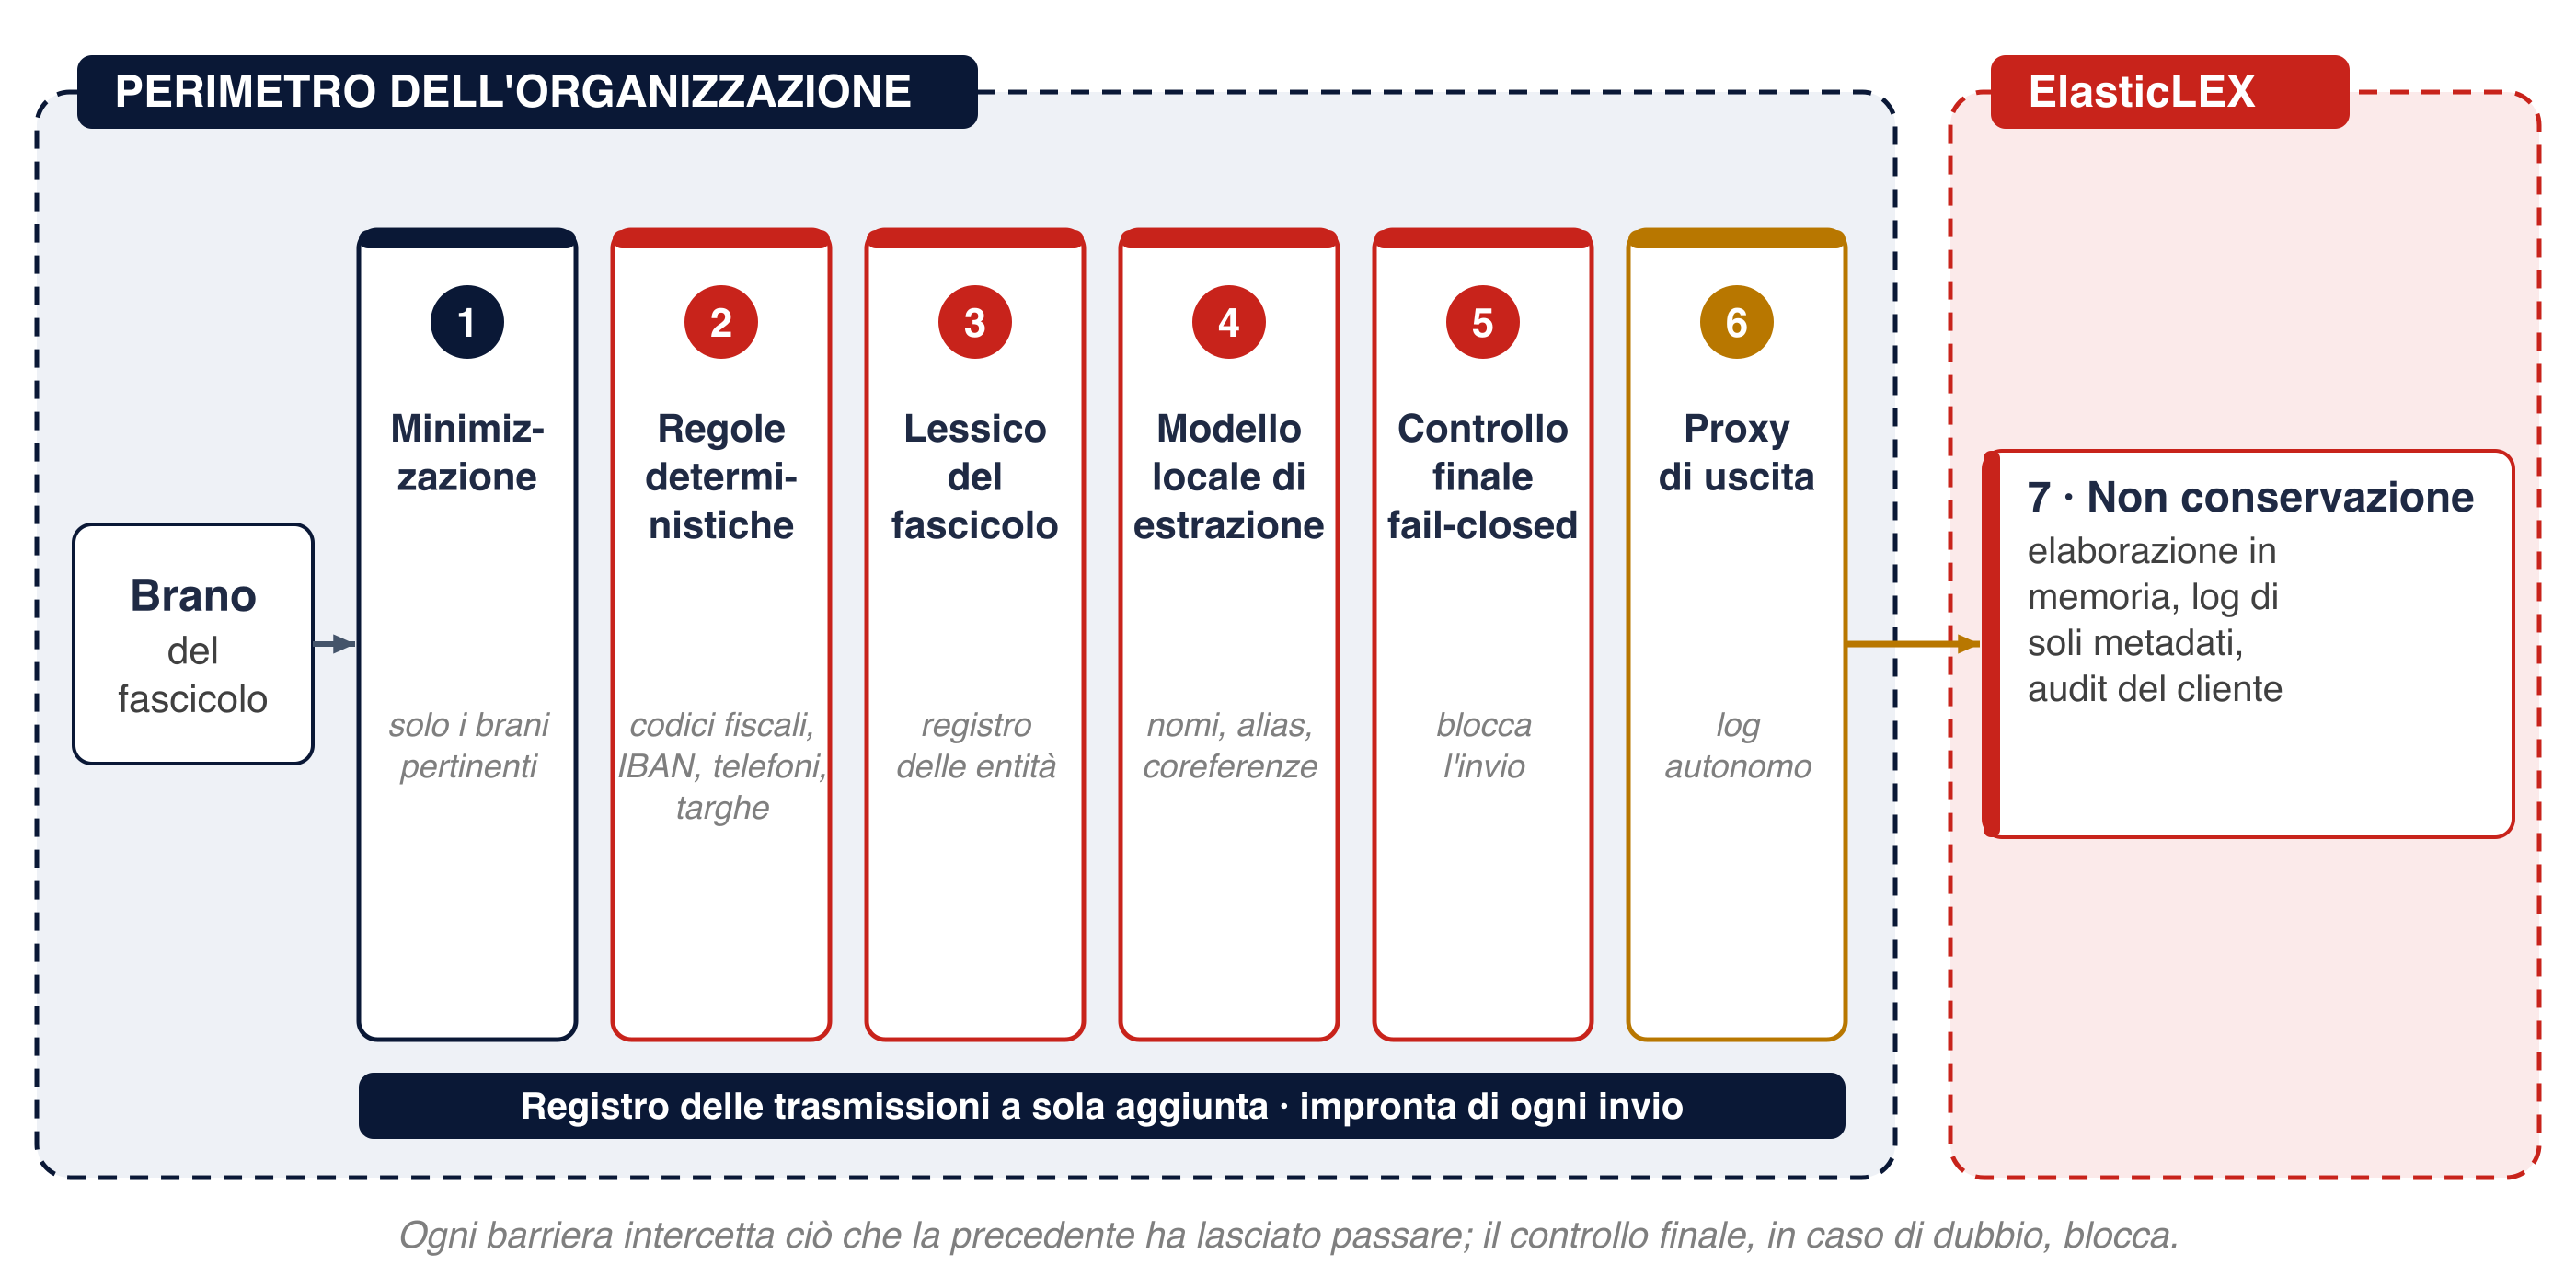
- Registro delle entità del fascicoloCostruito all'acquisizione, una volta per l'intero fascicolo, con alias e coreferenze: la stessa persona riceve sempre lo stesso segnaposto, e il modello può ragionare sulle relazioni senza conoscere le identità.
- Estrazione, non riscritturaIl modello locale individua le entità; la sostituzione la esegue il codice, in modo deterministico. Il testo degli atti non viene mai riscritto da un modello.
- Controllo finale fail-closedPrima di ogni invio il testo è confrontato con il registro: se un'identità risulta ancora in chiaro, l'invio non avviene. In caso di guasto il sistema si ferma, non trasmette.
- Proxy di uscita sotto il controllo del clienteL'unica uscita verso il calcolo esterno passa da una macchina che il cliente può ispezionare, con un proprio registro indipendente da quello del fornitore.
Reportistica
- Risposte con citazione di atto e pagina, collegate all'originale e alla sua impronta.
- Grafo delle relazioni tra persone, veicoli, luoghi e utenze, con le fonti di ciascun legame.
- Report componibile dal registro della sessione, con esportazione in PDF e Word.
- Registrazioni audio nel fascicolo In sviluppo: trascrizione con distinzione dei parlanti, e citazioni che rimandano al file, al minuto e alla voce.
- Registro delle trasmissioni e attestazione per fascicolo: che cosa è uscito dal perimetro, quando, con quale impronta.
L'ambiente d'analisi come strumento d'indagine
Ogni analisi si svolge in una macchina virtuale che racchiude strumenti, versioni, configurazioni, modelli e dati. Al termine, quell'ambiente può essere congelato con un'istantanea o un backup, accompagnato dalla sua impronta e da un manifesto dei componenti, e depositato insieme alla relazione.
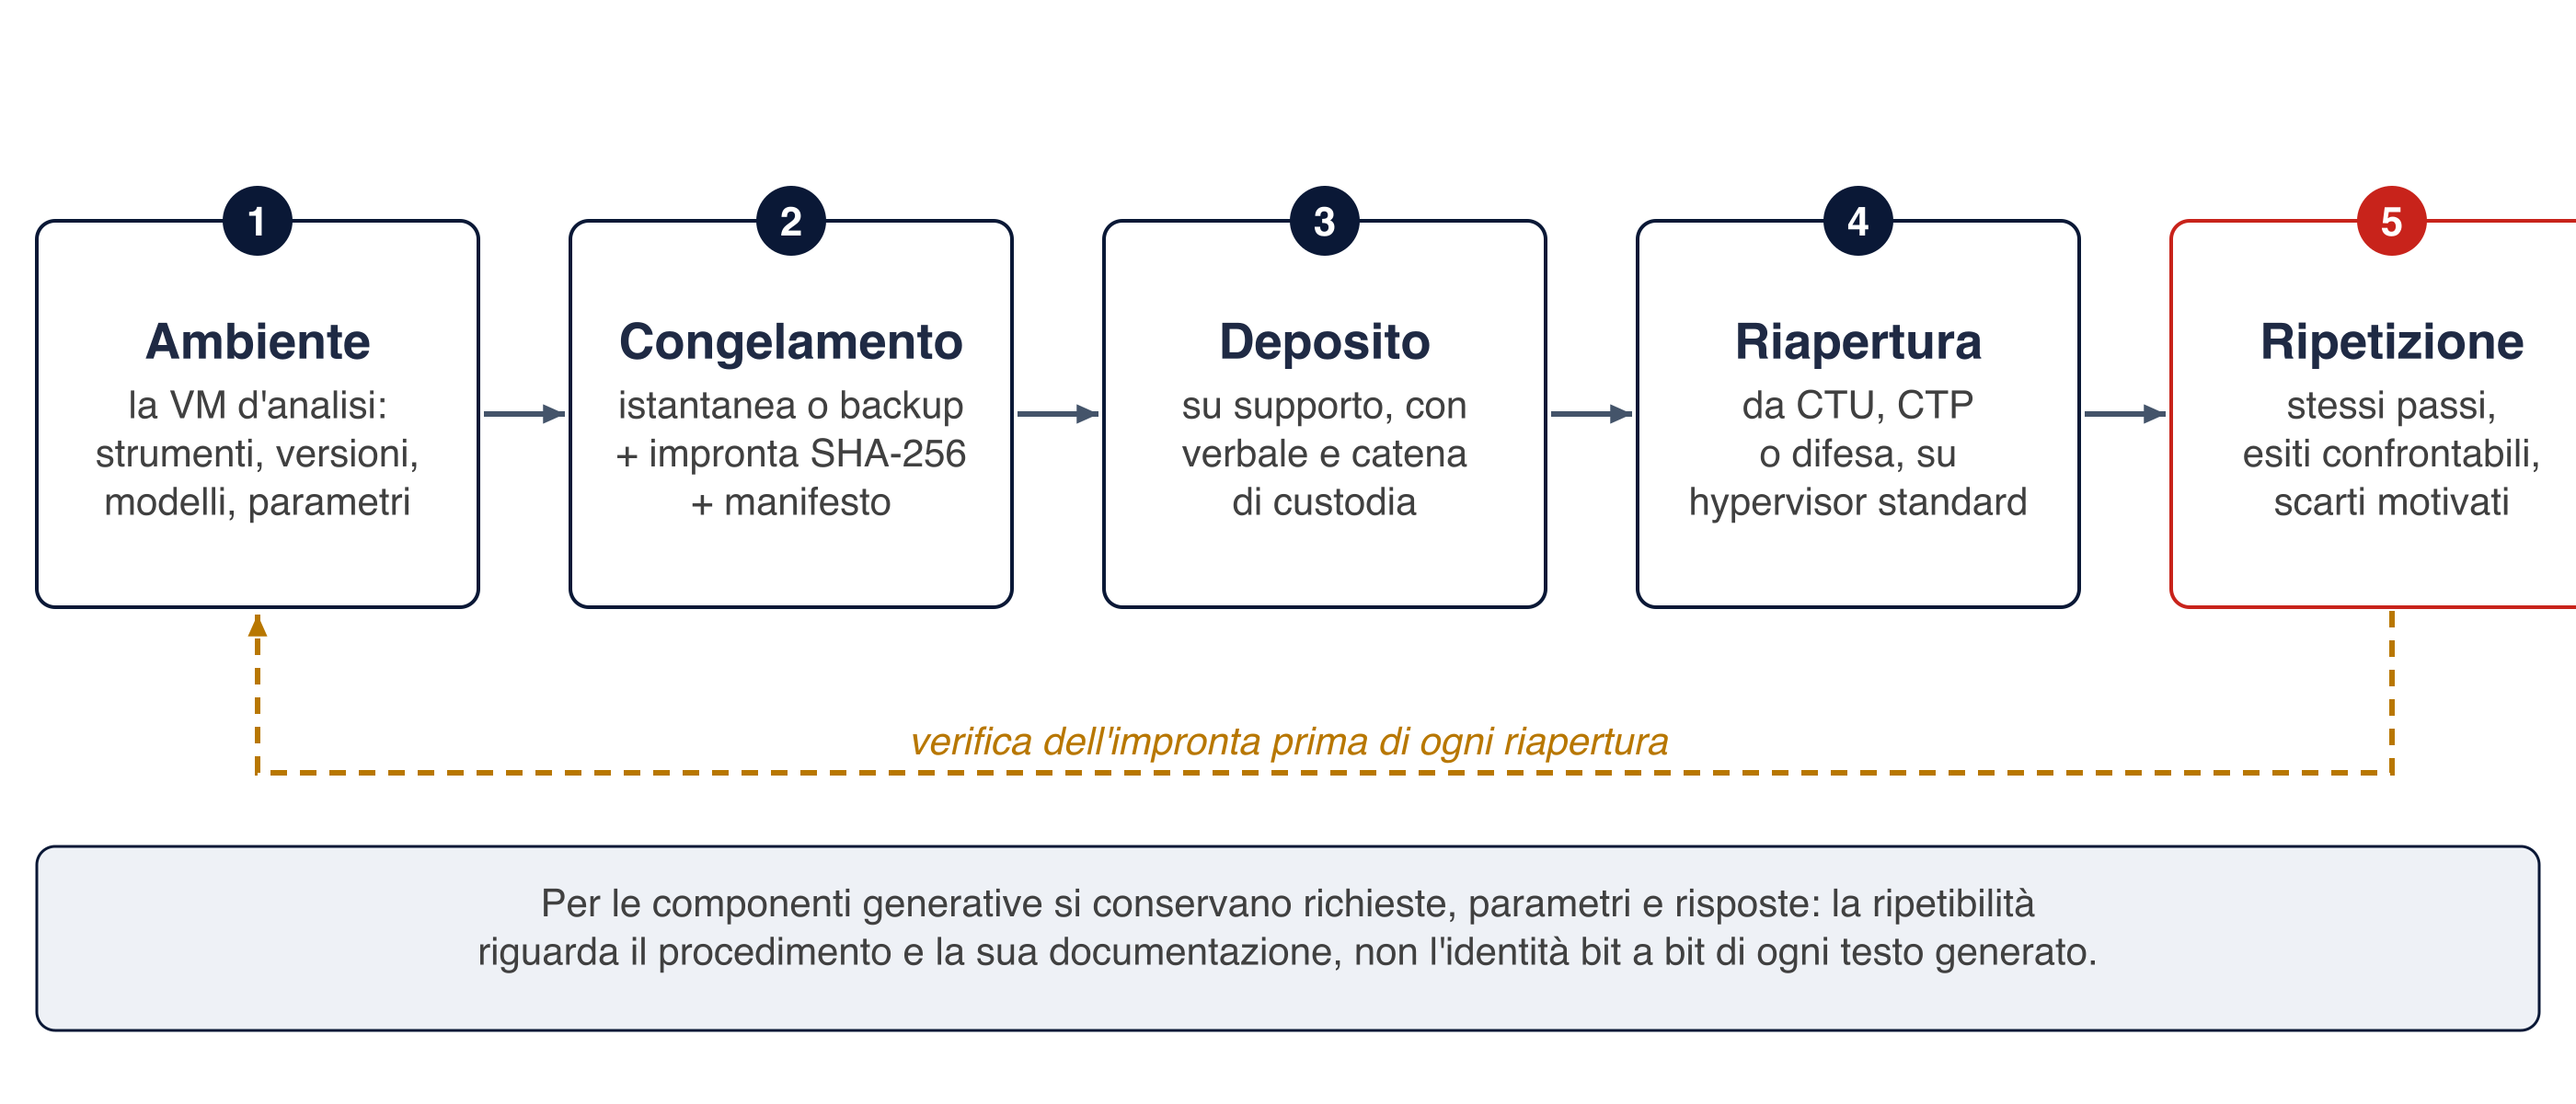
Un consulente d'ufficio, un consulente di parte o la difesa possono riaprire lo stesso ambiente, verificarne l'integrità e ripercorrere i passaggi: l'analisi diventa ripetibile e controllabile, nel solco dei principi della ISO/IEC 27037. Per le componenti generative, che per natura possono non produrre due volte lo stesso testo, si conservano richieste, parametri e risposte: la ripetibilità riguarda il procedimento e la sua documentazione.
Requisiti indicativi
| Componente | Requisito minimo indicativo |
|---|---|
| Processori | Due processori di classe server, almeno 32 core fisici complessivi |
| Memoria | 128 GB ECC |
| Acceleratore | Una GPU con almeno 24 GB di memoria, con flusso d'aria adeguato |
| Archiviazione | Disco di sistema e due SSD dati in mirroring, almeno 2 TB utili, copia di sicurezza |
| Rete | 1 GbE verso la rete interna; una sola uscita autorizzata, attraverso il proxy |
| Alimentazione | Gruppo di continuità con spegnimento ordinato |
| Postazioni | Postazioni ordinarie con Geck.O.S.; nessun acceleratore richiesto |
A che punto siamo. L'architettura è in sperimentazione su un banco di prova dedicato, dove si misurano tempi di acquisizione, qualità della trascrizione, efficacia dello scudo su un fascicolo con identità sintetiche e tempi di risposta. Siamo disponibili a progettare sperimentazioni con uffici e studi interessati.
Geck.O.S. Server · architettura in sperimentazione · i requisiti sono indicativi e si dimensionano sul volume dei fascicoli